Каждый день мы передаём через интернет личную информацию: вводим пароли, оплачиваем покупки, отправляем документы, общаемся в мессенджерах и пользуемся банковскими приложениями. При этом редко задумываемся, каким образом данные защищаются от посторонних.
Один из основных механизмов безопасности — шифрование интернет-трафика. Оно используется при посещении сайтов, обмене сообщениями и подключении к различным онлайн-сервисам. Разберёмся, как работает эта технология, какие угрозы предотвращает и что ещё необходимо для защиты персональной информации.
- Что такое шифрование интернет-трафика
- Какие данные могут оказаться под угрозой без шифрования
- Какие технологии защищают интернет-соединение
- HTTPS и TLS
- Сквозное шифрование
- Защищённые сетевые туннели
- WPA2 и WPA3
- Как проверить, защищено ли интернет-соединение
- Распространённые заблуждения о шифровании
- Как повысить безопасность личных данных в интернете
- Заключение
Что такое шифрование интернет-трафика
Шифрование — это преобразование информации в формат, прочитать который можно только при наличии соответствующего криптографического ключа.
Представим, что пользователь отправляет сообщение через интернет. Если соединение не защищено, человек, получивший доступ к передаваемым данным, потенциально сможет прочитать его содержимое. При использовании шифрования информация преобразуется в зашифрованный набор данных, который практически невозможно расшифровать без необходимых ключей при условии применения надёжных алгоритмов.
Процесс обычно включает несколько этапов:
- Устройство устанавливает соединение с сервером.
- Стороны согласовывают параметры защиты и формируют криптографические ключи.
- Передаваемая информация шифруется.
- Получатель расшифровывает данные и восстанавливает исходное содержимое.
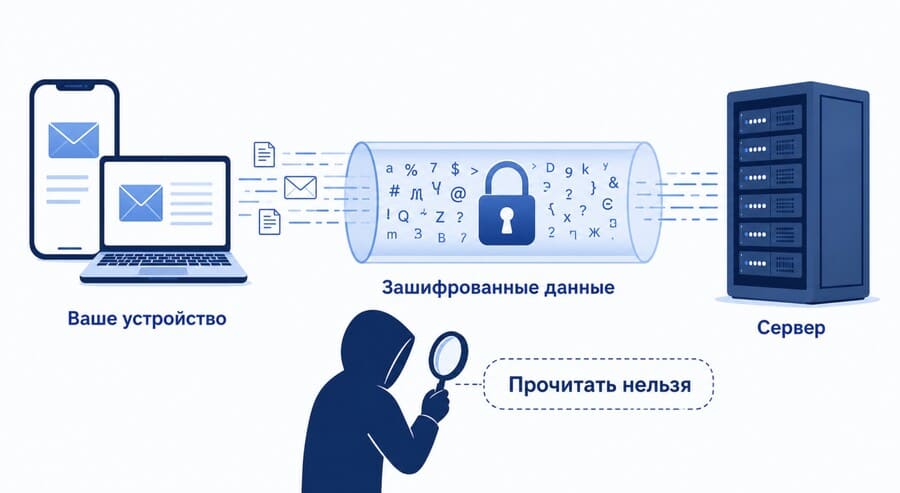
Все операции выполняются автоматически и практически незаметны для пользователя.
Однако шифрование и анонимность — разные понятия. Защита содержимого соединения не обязательно скрывает IP-адрес, факт подключения к определённому серверу или другие технические сведения о пользователе.
Какие данные могут оказаться под угрозой без шифрования
Незащищённая передача информации особенно опасна при использовании неизвестных сетей, устаревших программ и сервисов, не поддерживающих современные протоколы безопасности.
Логины и пароли. Если данные авторизации передаются без шифрования, злоумышленник с доступом к сетевому трафику может попытаться их перехватить. Современные сайты используют HTTPS, который защищает содержимое соединения от подобных атак.
Личная переписка. Сообщения, фотографии и документы могут содержать конфиденциальную информацию. Для их защиты используются шифрование соединения и, в некоторых сервисах, сквозное шифрование.
Информация о посещаемых ресурсах. Даже при защищённом соединении некоторые сетевые сведения могут оставаться доступными интернет-провайдеру или администратору сети. Например, в зависимости от используемых протоколов может быть виден домен посещаемого сайта.
Данные в общественных Wi-Fi-сетях. Беспроводные сети в кафе, гостиницах и аэропортах требуют дополнительного внимания. Среди возможных угроз — поддельные точки доступа, небезопасные настройки оборудования и перенаправление пользователей на мошеннические страницы.
При этом само подключение к общественному Wi-Fi не означает утечку информации. Если сайт корректно использует HTTPS, содержимое соединения остаётся защищённым независимо от типа сети.
Какие технологии защищают интернет-соединение
Современная цифровая безопасность основана на нескольких технологиях, которые решают разные задачи и дополняют друг друга.
HTTPS и TLS
HTTPS — защищённая версия протокола HTTP, используемого для обмена информацией между браузером и веб-сервером. За шифрование данных отвечает TLS.
Технология защищает содержимое запросов и ответов, включая передаваемые формы, данные авторизации и другую информацию. Кроме того, TLS позволяет проверить подлинность сервера и обнаружить попытки изменения данных при передаче.
Сегодня HTTPS применяется большинством крупных интернет-сервисов, включая интернет-магазины, социальные сети и банковские приложения.
Сквозное шифрование
При сквозном шифровании, или End-to-End Encryption, содержимое сообщений доступно только конечным участникам переписки. Сервер, обеспечивающий доставку, не должен обладать ключами для чтения защищённой информации.
Такой подход применяется в некоторых мессенджерах и сервисах обмена файлами. Однако наличие сквозного шифрования не означает, что защищены абсолютно все сведения. Например, информация о времени общения и участниках переписки может обрабатываться отдельно.
Защищённые сетевые туннели
Ещё один способ защиты — создание зашифрованного туннеля между устройством и промежуточным сервером. Такой подход позволяет организовать защищённое интернет-соединение на определённом участке передачи данных и снизить риск перехвата информации в локальной сети.
Такой принцип используется в технологиях защищённого подключения. Данные передаются через зашифрованный туннель между устройством пользователя и промежуточным сервером. При соответствующей настройке посещаемые сайты видят IP-адрес этого сервера вместо исходного адреса пользователя.
При этом важно понимать ограничения технологии. Оператор промежуточного сервера потенциально может получать часть информации о соединениях, поэтому значение имеют используемые протоколы, архитектура системы и политика обработки данных.
Защищённый туннель также не заменяет HTTPS, антивирусное программное обеспечение и другие меры безопасности.
WPA2 и WPA3
Эти стандарты применяются для защиты беспроводных Wi-Fi-сетей. Они помогают предотвращать несанкционированное подключение и затрудняют перехват данных на участке между устройством и точкой доступа.
WPA3 использует более современные механизмы защиты. Однако WPA2-AES при правильной настройке и использовании надёжного пароля также остаётся распространённым решением.
Как проверить, защищено ли интернет-соединение
Для базовой проверки безопасности не требуются специальные знания или профессиональное программное обеспечение.
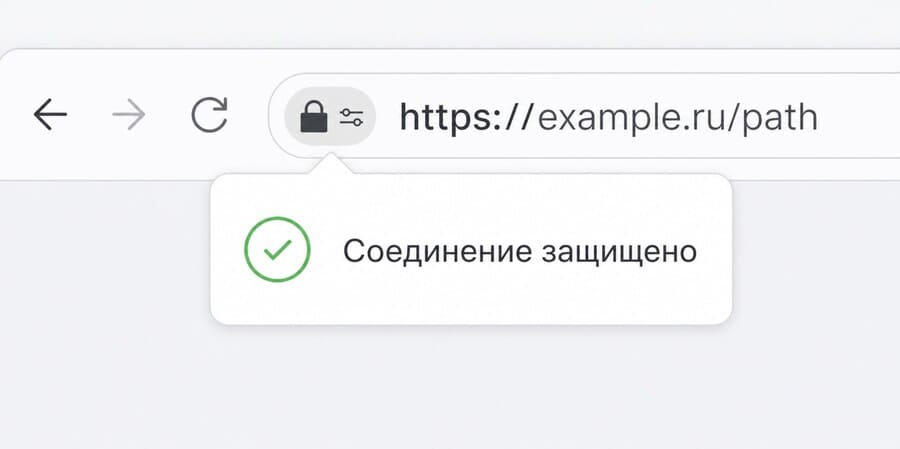
Проверяйте HTTPS. Адрес посещаемого сайта должен начинаться с https://. В современных браузерах сведения о защищённости соединения обычно доступны через значок настроек сайта слева от адреса.
Обращайте внимание на предупреждения браузера. Ошибка сертификата может свидетельствовать о неправильной настройке сервера или потенциальной попытке перехвата соединения. Особенно опасно игнорировать такие сообщения при вводе паролей и платёжной информации.
Проверяйте настройки Wi-Fi. Для домашнего маршрутизатора желательно использовать WPA2-AES или WPA3. Пароль должен быть достаточно сложным, а программное обеспечение оборудования необходимо регулярно обновлять.
Отключайте автоматическое подключение к неизвестным сетям. Устройство может соединиться с точкой доступа, название которой совпадает с ранее сохранённой сетью. Это создаёт дополнительные риски при использовании общественного Wi-Fi.
Регулярно обновляйте программы. Актуальные версии браузеров и операционных систем поддерживают современные протоколы безопасности и содержат исправления обнаруженных уязвимостей.
Следует учитывать, что HTTPS не подтверждает добросовестность владельца сайта. Мошеннические ресурсы тоже могут использовать действительные сертификаты.
Распространённые заблуждения о шифровании
Несмотря на широкое применение технологий защиты данных, вокруг них сохраняется немало ошибочных представлений.
Миф 1. Зашифрованное соединение обеспечивает полную анонимность.
Шифрование защищает определённые данные, но не исключает идентификацию пользователя по IP-адресу, учётным записям, cookies или характеристикам браузера.
Миф 2. Режим инкогнито скрывает действия от интернет-провайдера.
Приватный режим браузера главным образом ограничивает сохранение локальной истории и некоторых других данных после завершения сеанса. Он не обеспечивает дополнительное шифрование всего сетевого трафика.
Миф 3. Сайт с HTTPS полностью безопасен.
HTTPS защищает передаваемую информацию при корректной реализации протокола. Однако сайт может содержать вредоносные файлы, мошеннические формы или использовать обманные методы получения персональных данных.
Миф 4. Для безопасности достаточно одной защитной программы.
Ни одна технология не способна предотвратить все возможные угрозы. Даже современные алгоритмы шифрования не защитят учётную запись, если пользователь самостоятельно передаст пароль злоумышленнику.
Как повысить безопасность личных данных в интернете
Эффективная защита информации начинается с простых правил цифровой гигиены.
Прежде всего необходимо использовать уникальные пароли для разных сервисов. Хранить их удобнее в надёжном менеджере паролей, а для дополнительной защиты учётных записей стоит включить двухфакторную аутентификацию.
Следующий шаг — контроль разрешений приложений. Не каждой программе необходим постоянный доступ к геолокации, контактам, микрофону или камере. Периодическая проверка настроек помогает ограничить избыточный сбор информации.
Также важно внимательно относиться к незнакомым сайтам и сообщениям. Перед вводом личных данных следует проверять доменное имя ресурса. Подозрительные вложения и ссылки лучше не открывать, особенно если отправитель требует срочных действий.
Нельзя забывать и о резервном копировании. Шифрование защищает данные при передаче, но не предотвращает потерю файлов из-за неисправности устройства, случайного удаления или заражения вредоносным программным обеспечением.
Заключение
Шифрование интернет-трафика давно перестало быть инструментом исключительно для специалистов. Сегодня оно используется при посещении сайтов, обмене сообщениями, работе с облачными сервисами и подключении к беспроводным сетям.
HTTPS, сквозное шифрование, защищённые сетевые туннели и стандарты безопасности Wi-Fi решают разные задачи. Понимание их возможностей помогает осознанно выбирать цифровые инструменты и оценивать потенциальные угрозы.
Главное правило остаётся неизменным: безопасность личных данных зависит не от одной технологии, а от сочетания технических средств защиты и внимательного поведения пользователя.